核心区别:流量封装与信任边界
普通联网时,你的数据直接从源地址发往目的服务器,中间路径上的路由器、极光运营商节点通常能看到明文内容(若未用HTTPS)。VPN加密隧道则不同,它将你的所有数据包先封装进一个“外层信封”,这个信封由加密协议(如IPsec或SSL)保护,仅允许预定义的端点(如公司网关)解密。关键区别在于:普通联网的信任边界是每一跳网络节点;而VPN建立的是端到点的信任通道,中间节点只能看到加密后的乱码。
场景一:在公共Wi-Fi传输敏感业务
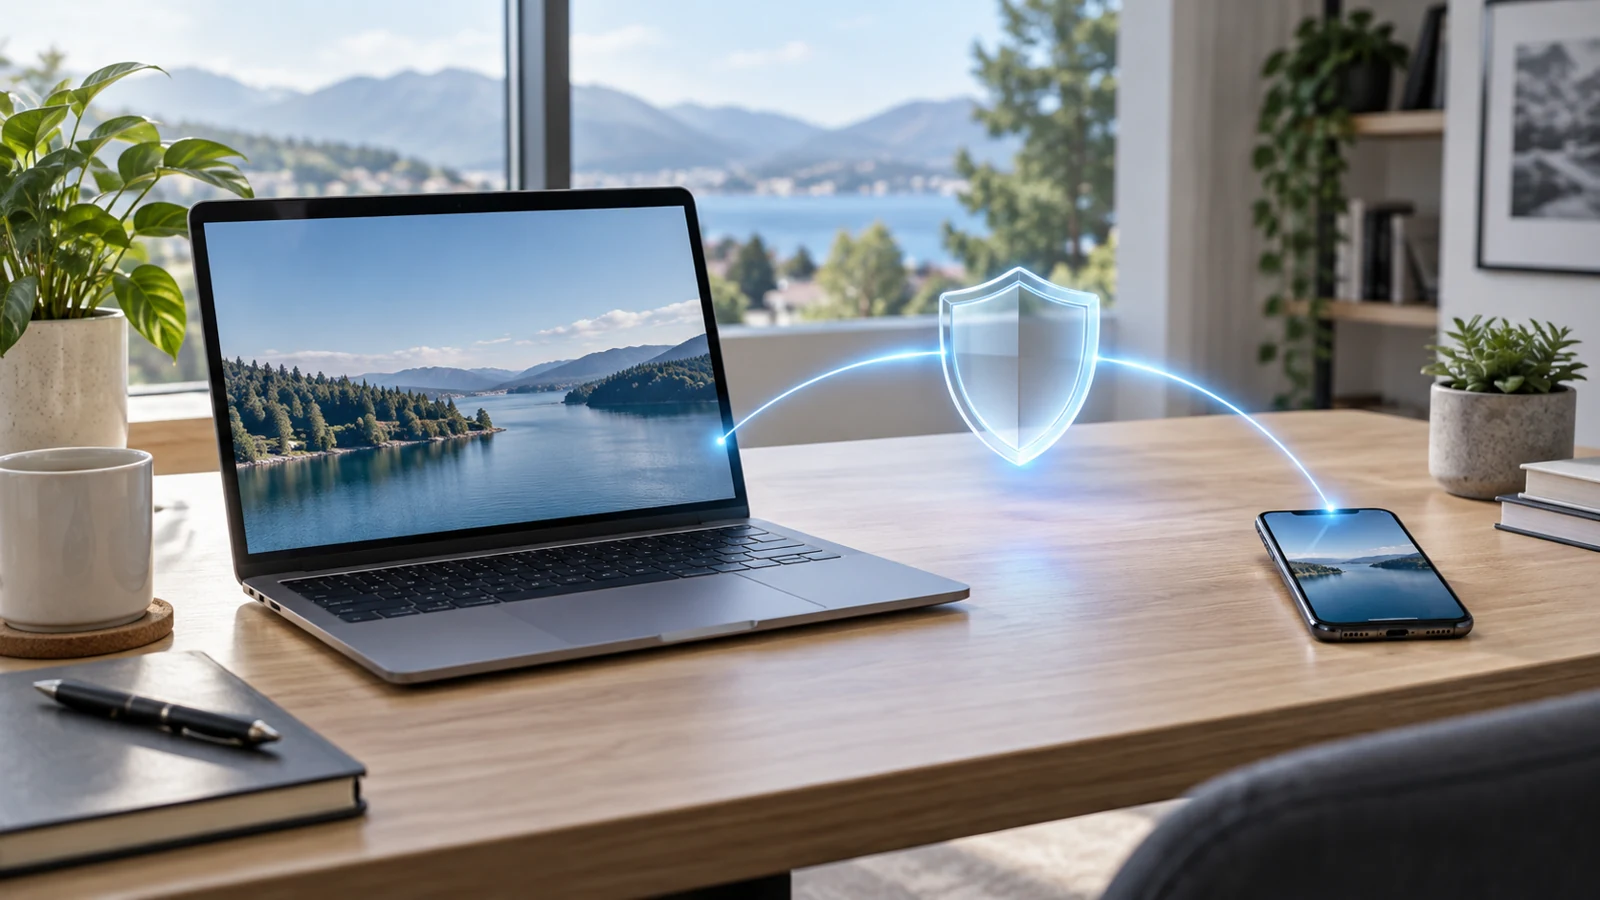
想象你在机场免费Wi-Fi上处理财务数据。普通联网下,即使你网站用了HTTPS,连接前的DNS查询、元数据(访问哪个域名)仍可能被旁边的人通过Wi-Fi抓包看到。若使用IPsec VPN,你的整个设备流量会被隧道封装。此时,即使攻击者截获Wi-Fi信号,拿到的只是加密后的ESP载荷(IP协议号50),无法还原内部通信。选择依据:当网络环境不可信、且数据机密性高于实时性时,极光VPN应优先启用全流量或分应用隧道模式。
普通联网数据裸露于公共路径,VPN隧道则构建端到端的加密密封通道。
场景二:远程接入企业内网资源
员工在家办公需访问公司内部数据库。普通Internet路由无法到达私有IP地址段。此时必须通过VPN隧道将家庭网络与企业网络逻辑打通。选择依据取决于路由策略:若选择“全隧道”模式,所有流量包括浏览网页都会经过公司网关,带宽受限于公司出口;若选择“劈分隧道”(Split Tunneling),仅内网流量走隧道,极光VPN其余直连Internet,性能更好但需仔细配置以避免路由泄露。没有单一的“正确”选择,需根据业务对带宽需求和数据隔离等级来定。
操作检查:验证隧道状态
以Windows系统为例,执行ipconfig /all,查看是否有Tunnel adapter或IPsec相关的虚拟网卡处于“up”状态。更精确的方法是查看路由表,使用route print,观察是否存在指向网关的0.0.0.0/0路由条目(全隧道)或仅指向特定内网网段(如10.0.0.0/8)的静态路由(劈分隧道)。这些只读命令可帮助你确认当前流量究竟走了哪条路径,而不影响现有连接。